Realizamos pruebas de seguridad de control de calidad para todo tipo de software
con el fin de garantizar su protección fiable contra los intrusos.

Nuestros servicios de pruebas de seguridad

Pruebas de seguridad de aplicaciones web
Nuestra empresa de pruebas de seguridad protege las aplicaciones web contra las 10 principales vulnerabilidades de OWASP: inyección, XSS, CSRF, control de acceso deficiente y fallos de sesión. Las comprobaciones manuales y automatizadas garantizan la resiliencia de su aplicación web sin retrasar los lanzamientos.

Pruebas de seguridad de aplicaciones móviles
Los servicios de pruebas de seguridad de QAwerk validan las aplicaciones iOS y Android en cuanto a almacenamiento seguro, protección de la capa de transporte, permisos y riesgos específicos de la plataforma. Tu aplicación móvil se mantiene segura en todos los dispositivos que utilizan tus usuarios.

Pruebas de seguridad de API
Nuestros servicios de pruebas de seguridad abarcan los puntos finales REST y GraphQL: autenticación, autorización a nivel de objeto defectuosa, límites de velocidad y exposición de datos. Las API confiables permiten que socios y clientes móviles se conecten sin abrir nuevas superficies de ataque.
Pruebas de seguridad de sitios web
Como parte de nuestros servicios de pruebas de seguridad, las comprobaciones de sitios web refuerzan la protección de los sitios públicos contra inyecciones, XSS, CSRF, configuraciones incorrectas y scripts de terceros peligrosos. Sus visitantes disfrutan de un sitio que protege sus datos en cada interacción.
Pruebas de control de acceso y autenticación
La empresa de pruebas de seguridad de QAwerk verifica los roles, los permisos, la autenticación multifactor (MFA), la gestión de sesiones y los flujos de restablecimiento de contraseñas. Solo los usuarios autorizados acceden a los datos correctos y se cierran las vías de escalada de privilegios antes del lanzamiento.
Análisis de vulnerabilidades y revisión de la configuración
Nuestros servicios de pruebas de seguridad combinan escaneos automatizados con una revisión experta de encabezados HTTP, TLS, CORS, manejo de errores y configuración en la nube. Las vulnerabilidades conocidas (CVE), las configuraciones incorrectas y los componentes obsoletos se detectan en las primeras etapas del ciclo de control de calidad.
Casos seleccionados
Estos proyectos demuestran cómo QAwerk valida productos sensibles a la seguridad en los sectores de tecnología financiera, verificación de identidad y atención médica, donde los problemas de autenticación, exposición de datos y control de acceso conllevan los costes más elevados.

Union54

Thirdfort

ChitChat
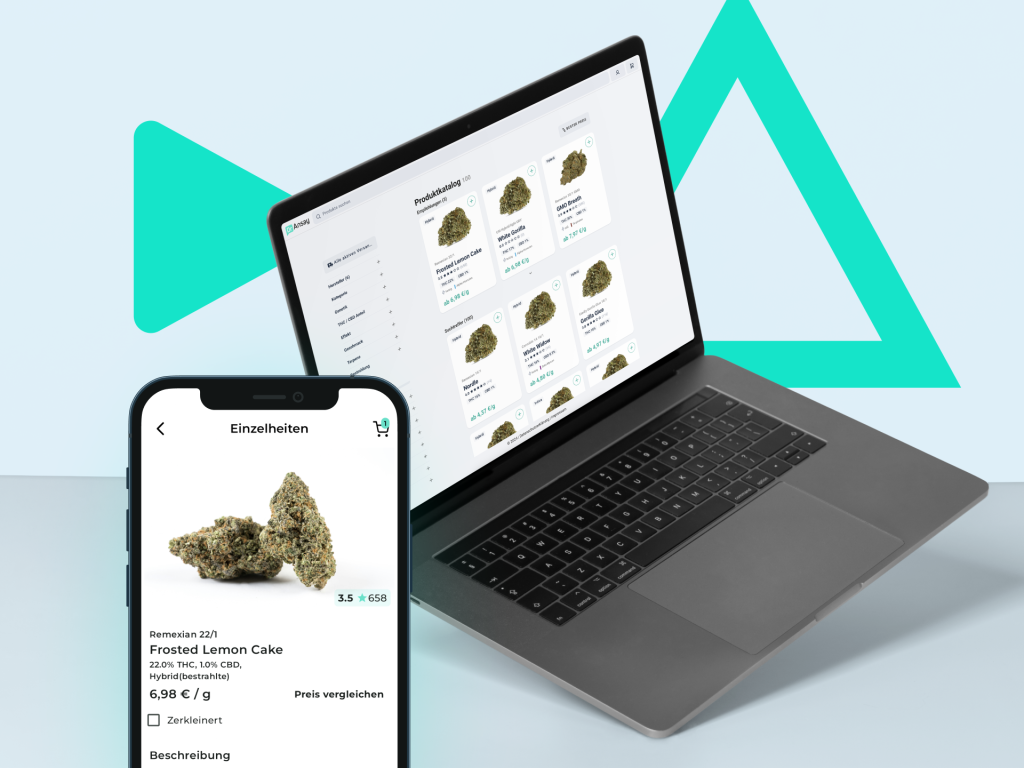
DrAnsay
¿Necesita una empresa de pruebas de seguridad?
Contáctenos¿Por qué elegir QAwerk como su empresa de pruebas de seguridad?
Metodología alineada con OWASP
Nuestros servicios de pruebas de seguridad siguen las directrices de OWASP de principio a fin, abarcando las listas de verificación OWASP Top 10, ASVS y MASVS, de modo que los resultados se ajusten a los estándares que sus auditores y clientes ya reconocen.
Experiencia manual + Cobertura automatizada
Los ingenieros cualificados combinan las pruebas prácticas con herramientas automatizadas (OWASP ZAP, Burp Suite, Postman) para detectar tanto las vulnerabilidades clásicas que encuentran los escáneres como los fallos lógicos que solo un ser humano percibe.
Informes que cumplen con la normativa
Los hallazgos incluyen información sobre su gravedad, pasos para reproducirlos y directrices de remediación que los desarrolladores pueden seguir de inmediato, en consonancia con los controles GDPR, HIPAA, PCI-DSS, SOC 2 o ISO 27001 cuando su proyecto lo requiera.
Seguridad integrada en el control de calidad diario
En lugar de auditorías puntuales, nuestra empresa de pruebas de seguridad integra las comprobaciones en sus ciclos de control de calidad habituales. Las vulnerabilidades se detectan con antelación: antes del lanzamiento, junto con los errores funcionales, de rendimiento y de experiencia de usuario.
Cobertura en web, móvil y API
Un equipo prueba toda la superficie del producto: aplicaciones web, iOS y Android, y las API que las respaldan, para que nada se quede sin probar entre plataformas.
Confidencialidad por defecto
Cada proyecto comienza con un acuerdo de confidencialidad y estrictos controles de acceso. Los datos de las pruebas, las credenciales y los resultados permanecen dentro de un pequeño equipo designado; no se comparten unidades ni se filtran informes.

Los esfuerzos de QAwerk permitieron a los desarrolladores internos eliminar errores y mejorar la estabilidad de la aplicación. Comunicativo y atento, el equipo demostró ser capaz de detectar errores técnicos.


Hemos trabajado con QAwerk para gestionar el control de calidad de nuestra aplicación nativa de escritorio. Han hecho un gran trabajo e incluso fueron más allá para garantizar la calidad de la aplicación. Seguiremos trabajando con ellos en el futuro.

Otros servicios que ofrecemos
Servicios de pruebas de penetración
Nuestros especialistas simulan ataques reales para exponer debilidades explotables, encadenar vulnerabilidades y demostrar el impacto en el negocio, yendo más allá de lo que revelan las pruebas de seguridad rutinarias.

Pruebas de rendimiento
Nuestros ingenieros someten su sistema a cargas máximas y picos de tráfico, detectando problemas de estabilidad y escalabilidad que también exponen su aplicación a riesgos de denegación de servicio y agotamiento de recursos.
Pruebas de cumplimiento
Validamos su producto conforme a los requisitos de GDPR, HIPAA, PCI-DSS, SOC 2 e ISO 27001, relacionando cada hallazgo con el control específico que sus auditores esperan ver como evidencia.
Pruebas automatizadas
Creamos conjuntos de herramientas automatizadas que se integran en su canalización de CI/CD, de modo que las regresiones funcionales y de seguridad se detectan en cada confirmación, en lugar de al final de un ciclo de lanzamiento.
Pruebas de API
Verificamos la corrección funcional, los contratos y el manejo de errores para las API REST y GraphQL, brindando a sus integraciones una base sólida antes de agregarles comprobaciones de seguridad específicas.
Pruebas de control de calidad manuales
Los evaluadores expertos exploran su producto como lo haría un usuario real o un atacante real, descubriendo fallos lógicos y comportamientos excepcionales que los escáneres automatizados pasan por alto sistemáticamente.
Herramientas de pruebas de seguridad automatizadas que utilizamos
FAQ
¿Cuánto dura un proyecto de pruebas de seguridad?
Depende del formato. Cuando las comprobaciones de seguridad forman parte de sus ciclos habituales de control de calidad, se repiten en cada lanzamiento, por lo que no hay un plazo aparte que planificar. Un proyecto independiente depende de su alcance. Una prueba de penetración, el formato más exhaustivo, dura entre 5 y 15 días hábiles en la mayoría de las aplicaciones. Confirmamos el plazo una vez acordado el alcance, y cumplimos el 100% de los plazos de nuestros proyectos.
¿Las pruebas de seguridad incluyen técnicas de caja blanca?
Sí. Las pruebas de caja blanca consisten en diseñar pruebas con el código fuente a la vista. En el ámbito de la seguridad, abarcan los análisis SAST y la revisión manual del código orientada a la seguridad. Estos métodos detectan fallos que nunca aparecen en pantalla, como la falta de validación de los datos que envían los usuarios. QAwerk combina esta visión interna con pruebas DAST y ataques manuales sobre el producto en funcionamiento, de modo que se cubren tanto las debilidades del código como las que surgen en tiempo de ejecución.
¿Qué son las pruebas de seguridad?
Las pruebas de seguridad son un conjunto de actividades de control de calidad que verifican que un producto de software proteja los datos y la funcionalidad contra el acceso no autorizado, el uso indebido y las vulnerabilidades conocidas. Abarca la autenticación, la autorización, la confidencialidad, la integridad, la disponibilidad y el no repudio en web, dispositivos móviles y API.
¿Cuál es la diferencia entre las pruebas de seguridad y las pruebas de penetración?
Las pruebas de seguridad son una práctica continua, integrada con el control de calidad, que se lleva a cabo junto con las pruebas funcionales para detectar vulnerabilidades en las primeras etapas del ciclo de lanzamiento. Las pruebas de penetración son un análisis más exhaustivo que simula ataques reales para demostrar la posibilidad de explotación y el impacto en el negocio. QAwerk ofrece las pruebas de penetración como un servicio independiente dirigido por especialistas.
¿Cuáles son los principales tipos de pruebas de seguridad?
Los tipos más comunes son el escaneo de vulnerabilidades, la auditoría de seguridad, las pruebas de penetración, la evaluación de riesgos, el hacking ético, la evaluación de la postura de seguridad y las pruebas de seguridad de aplicaciones estáticas y dinámicas (SAST/DAST). La mayoría de los proyectos combinan varios de estos.
¿Con qué frecuencia se deben realizar las pruebas de seguridad?
Como mínimo, antes de cada lanzamiento importante y tras cualquier cambio significativo en la autenticación, la autorización, las integraciones con terceros o la infraestructura. Los productos que manejan datos regulados o confidenciales suelen someterse a pruebas de seguridad de forma continua como parte del ciclo de control de calidad, con una evaluación completa al menos una vez al año.
Relacionado en el blog
Pruebas de seguridad de aplicaciones web: guía completa
Pruebas de seguridad de aplicaciones web explicadas: qué detectan SAST, DAST, IAST y las pruebas de penetración, y cómo combinarlos a lo largo de su ciclo de lanzamiento....
Leer más
Pruebas de Seguridad de API: Una Guía Completa
Qué implica la prueba de seguridad de API, el OWASP API Security Top 10, y en qué se diferencia de las pruebas de seguridad de aplicaciones web. Una guía práctica, no un discurso de ventas....
Leer más
Lista de Verificación de Seguridad de API REST
Una lista de verificación de seguridad de API REST que cubre autenticación, BOLA, límites de tasa, CORS, JWT y validación de entrada. Ejecútela en cada versión con dos cuentas corrientes....
Leer más
Formulario de Seguridad de Datos de Google Play: Cuando No Coincide con tu App
Un formulario de seguridad de datos de Google Play que contradice tu app se rechaza o se retira. Aquí tienes cómo verificar la declaración antes de que lo haga Google por ti....
Leer más¿Busca un equipo de pruebas de seguridad de confianza?
Obtenga servicios de pruebas de seguridad alineados con OWASP, diseñados para proteger a sus usuarios y a su negocio.
300+
APLICACIONESPROBADAS
12M+
DE USUARIOS TOTALESDE LAS APLICACIONES QUE HEMOS PROBADO
65%
DE COLABORACIONESA LARGO PLAZO
100%
DE PLAZOS CUMPLIDOS