
- 11 de November de 2026
- Se lee en 11 minutos
La seguridad MCP decide lo que tu agente de IA hereda de cada servidor en el que confía. Descubre los incidentes de 2026, los principales riesgos y qué revisar antes de conectarlo.
- 10 de November de 2026
- Se lee en 13 minutos
Las pruebas de penetración de IA muestran lo que un atacante puede hacer que haga tu función de IA. Descubre qué cubren, qué incluye el informe y qué determina el coste.
- 09 de November de 2026
- Se lee en 16 minutos
La seguridad de la IA agéntica empieza con una pregunta: ¿a qué puede llegar un agente engañado? Conoce los riesgos, los permisos adecuados y cómo probarlos.
- 04 de November de 2026
- Se lee en 14 minutos
La evaluación de vulnerabilidades, la evaluación de riesgos y las pruebas de penetración responden a preguntas distintas. Conoce el proceso y su lugar en el QA.
- 30 de September de 2026
- Se lee en 13 minutos
Cálculos de cartera, cumplimiento normativo y seguridad de datos: qué hace distintas las pruebas de software de gestión patrimonial y cómo hacerlas bien.
- 30 de September de 2026
- Se lee en 14 minutos
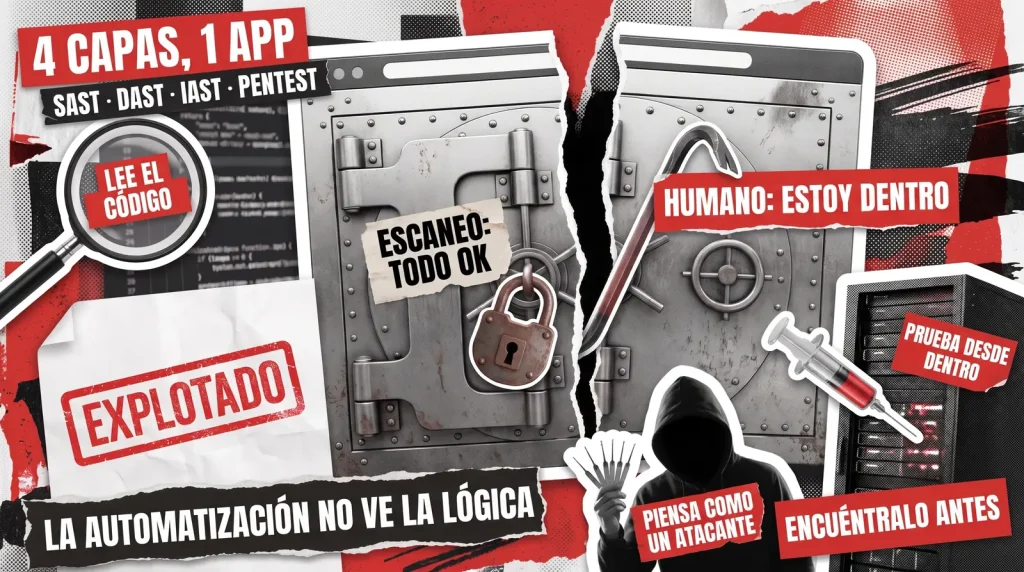
Pruebas de seguridad de aplicaciones web explicadas: qué detectan SAST, DAST, IAST y las pruebas de penetración, y cómo combinarlos a lo largo de su ciclo de lanzamiento.

- 04 de June de 2026
- Se lee en 17 minutos
Si vous vous demandez pourquoi les outils de red teaming LLM sont aujourd’hui incontournables, considérez ceci : les coûts de la cybercriminalité devraient dépasser 10 500 milliards de dollars en 2025, les vulnérabilités des LLM faisant désormais partie de cette trajectoire.

- 19 de May de 2026
- Se lee en 14 minutos
¿No sabes si realizar pruebas de penetración o un escaneo de vulnerabilidades? Consulta este análisis detallado de lo que cubre cada uno y cuándo usar cada uno.
Las 10 mejores herramientas de pruebas de seguridad de aplicaciones móviles para cada tipo de prueba
- 12 de March de 2026
- Se lee en 13 minutos
Tu aplicación móvil ya está disponible. La gente la descarga, la usa a diario e incluso puede que pague a través de ella. Pero aquí surge la pregunta incómoda: ¿qué tan segura es realmente? Aquí es donde entran en juego las herramientas de prueba de seguridad de aplicaciones móviles, ya que pueden ayudarte a garantizar la plena confianza en tu producto.