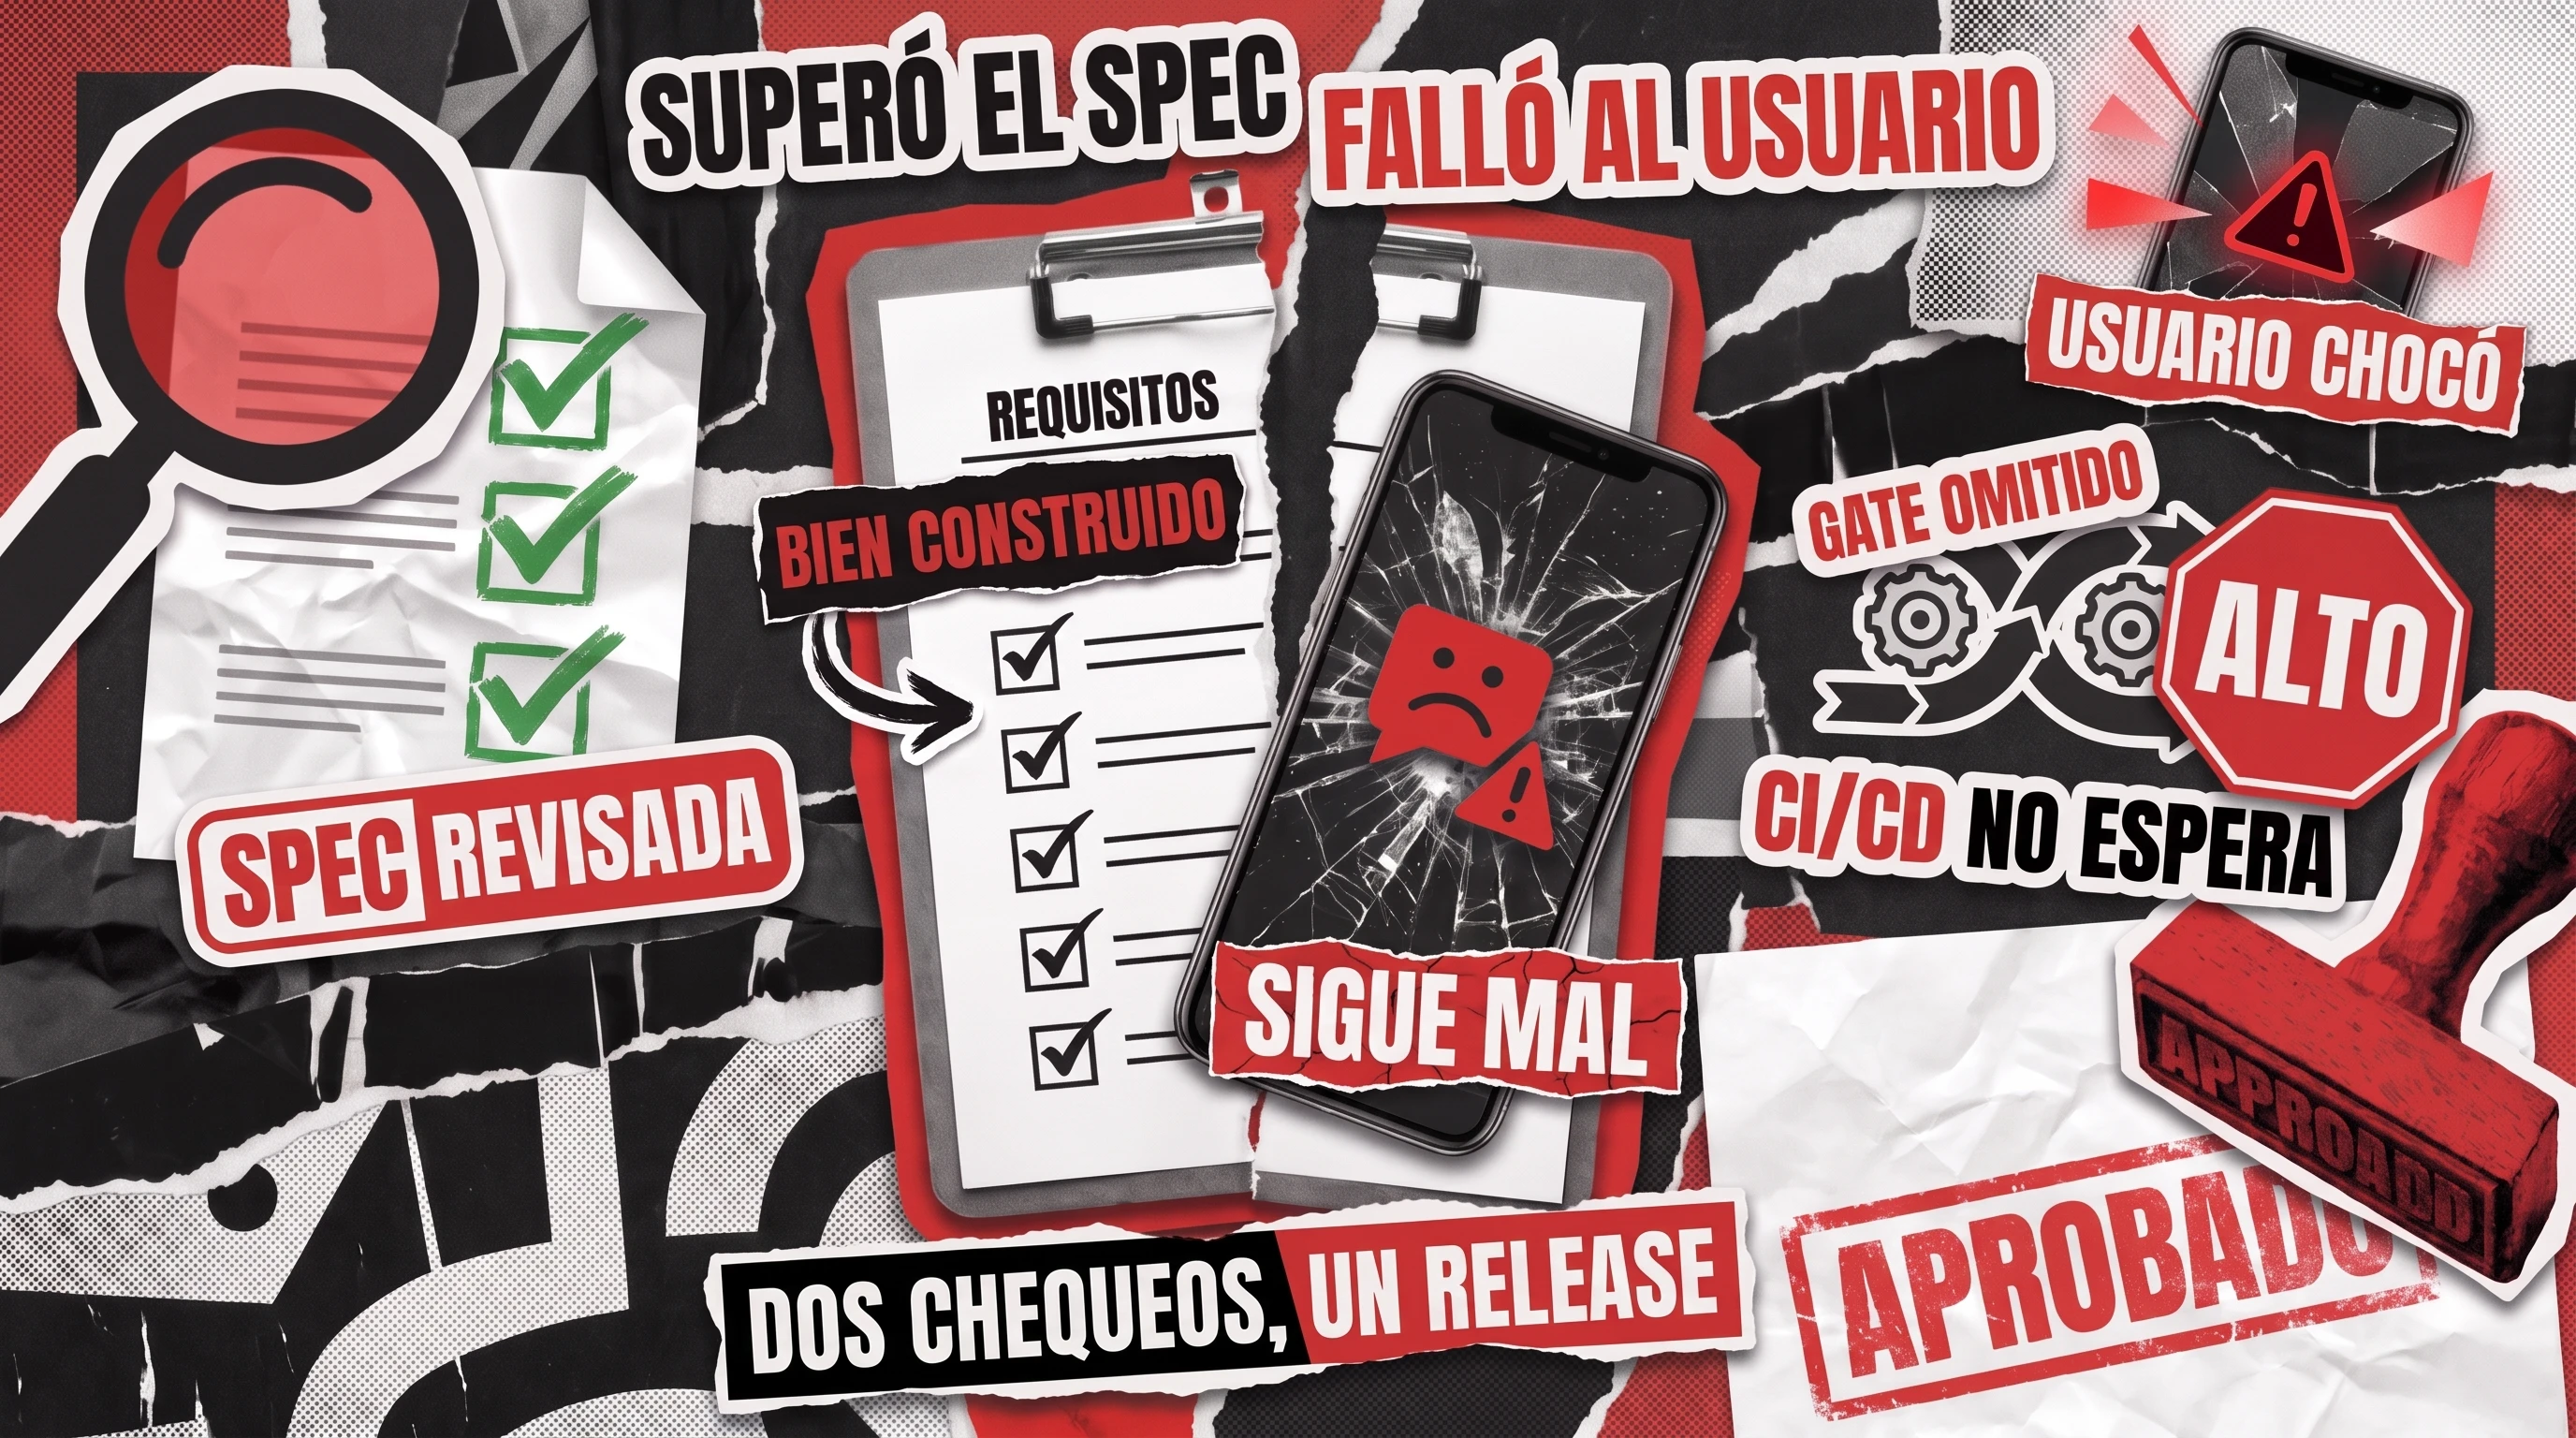
Dos preguntas deciden si una versión es segura para lanzarse. La primera es si la compilación coincide con la especificación que escribiste. La segunda es si esa especificación fue correcta alguna vez. Los equipos que solo se hacen la primera pregunta lanzan software que supera todas las comprobaciones sobre el papel y aun así frustra a sus usuarios, y los equipos que solo se hacen la segunda lanzan software que parece correcto en una demo y se rompe en cuanto llegan los datos reales. La diferencia entre verificación y validación en pruebas de software es la diferencia entre estas dos preguntas, y un fundador o responsable de ingeniería que sepa distinguirlas toma mejores decisiones sobre dónde va el presupuesto de QA. Los equipos de pruebas suelen abreviar esta disciplina como V&V en pruebas de software, una forma corta que conviene conocer porque aparece igual en especificaciones, auditorías y propuestas de proveedores.
Esta guía cubre las técnicas que usa cada lado, lo que cada uno detecta y el otro no puede, y dónde se sitúan en un pipeline CI/CD moderno. También recorre las ideas equivocadas que cuestan dinero en silencio, partiendo de cómo estructuramos nuestro propio trabajo de pruebas funcionales y de revisión de especificaciones en torno a esta misma división.
Verificación: ¿estás construyendo el producto correctamente?
La verificación plantea una pregunta estrecha y contestable: ¿el artefacto que tienes delante coincide con la especificación, el documento de diseño o el estándar de codificación que debía seguir? Es una comprobación contra un requisito escrito, no contra el criterio de un usuario, y por eso puede ocurrir antes de que se ejecute una sola línea de la funcionalidad.
Técnicas que cuentan como verificación
La verificación se apoya en técnicas estáticas, es decir, el producto se examina sin ejecutarlo. Las formas habituales son primas cercanas entre sí y se diferencian sobre todo en lo formal del registro.
- Revisiones de requisitos, leyendo una especificación línea por línea en busca de ambigüedades o afirmaciones contradictorias antes de que un desarrollador tome el ticket.
- Recorridos de diseño y arquitectura, contrastando un modelo de datos o un contrato de API propuesto con los requisitos que debe satisfacer.
- Revisiones de código y análisis estático, comprobando una pull request contra el estándar de codificación del equipo, a menudo con un linter haciendo la primera pasada.
- Inspecciones, un recorrido más formal con una lista de comprobación definida y un resultado registrado, todavía habitual en sectores regulados.
Una especificación vaga o contradictoria consigo misma es casi imposible de arreglar una vez que llega al código, así que una revisión de requisitos a fondo suele ser la hora de mayor rendimiento que un equipo de QA dedica a un proyecto. Nuestros servicios de redacción técnica existen exactamente por esto, para afinar la especificación antes de que se convierta en un objetivo de verificación.
Lo que la verificación detecta realmente
Las pruebas de verificación detectan la clase de defecto que nunca dependió de ejecutar el software: un requisito que contradice a otro requisito, un esquema de base de datos que no puede representar un estado que las reglas de negocio permiten, o una función que incumple las propias convenciones de nomenclatura y manejo de errores del equipo. Todos ellos son más baratos de corregir mientras siguen siendo texto en una página.
Lo que no puede detectar es si la especificación en sí refleja lo que los usuarios necesitan de verdad. Una funcionalidad implementada a la perfección a partir de un requisito defectuoso supera todas las comprobaciones de verificación y aun así fracasa en el mercado, que es justo el hueco que cubre la validación.
Validación: ¿estás construyendo el producto correcto?
La validación plantea una pregunta distinta y más difícil: independientemente de lo que diga la especificación, ¿el producto funciona de verdad para las personas que van a usarlo? Donde la verificación es una comprobación contra un documento, la validación es una comprobación contra la realidad, y a la realidad le da igual lo que dijera el ticket.
Técnicas que cuentan como validación
La validación se apoya en técnicas dinámicas, basadas en la ejecución, es decir, algo se ejecuta de verdad en lugar de leerse. Cada capa siguiente valida una porción más amplia del producto que la anterior.
- Pruebas unitarias, que validan que una función concreta se comporta correctamente ante entradas reales y casos límite.
- Pruebas de integración, que validan que componentes construidos por separado cooperan de verdad una vez conectados.
- Pruebas de sistema, que validan el producto ensamblado de principio a fin frente a un escenario de usuario completo.
- Pruebas de aceptación de usuario, donde usuarios reales o representativos recorren tareas reales y juzgan si el resultado cubre sus necesidades, no solo si coincide con un ticket.
Nuestra práctica de pruebas manuales se sitúa de lleno en esta mitad de la división, porque un tester humano explorando una app como lo haría un usuario real saca a la luz flujos confusos y valores por defecto incómodos que ninguna revisión estática marcaría. Una especificación rara vez anticipa todas las formas en que una persona real malinterpreta un formulario, y ese es el hueco que cierra la exploración manual.
Lo que la validación detecta realmente
La validación detecta los defectos que solo existen cuando el comportamiento real se encuentra con una entrada real, a veces impredecible: un flujo de pago que técnicamente cumple su especificación pero confunde a los compradores primerizos, un permiso que se solicita en el momento equivocado en un dispositivo concreto, o un cuestionario de onboarding que se repite en bucle con una secuencia determinada de respuestas. La especificación se cumplió en todos estos casos. Sencillamente, el producto no aguantó frente a cómo se comportan las personas.
Comparativa en una sola tabla: verificación vs validación
Puestas una al lado de la otra, las dos disciplinas responden preguntas distintas y actúan en momentos distintos de la entrega. La tabla siguiente es la versión que conviene tener a mano para una comprobación rápida de cualquier plan de lanzamiento.
Pregunta central
¿Estamos construyendo el producto correctamente?
¿Estamos construyendo el producto correcto?
Se contrasta con
Especificación, diseño, estándar de codificación
Necesidades y comportamiento reales del usuario
Estilo de técnica
Estática (no se ejecuta)
Dinámica (se ejecuta)
Métodos habituales
Revisiones, recorridos, inspecciones, análisis estático
Pruebas unitarias, de integración, de sistema y de aceptación
Quién suele liderarla
Desarrolladores, tech leads, redactores técnicos, revisores de QA
Ingenieros de QA, testers, usuarios finales reales o representativos
Detecta
Contradicciones de especificación, huecos de esquema, incumplimientos de convenciones
Flujos confusos, casos límite del mundo real, fallos de usabilidad
No detecta
Si la especificación fue correcta alguna vez
Si el código incumple en silencio su propia especificación
Dónde encaja cada una en un pipeline CI/CD moderno
Los manuales antiguos describen la verificación y la validación como dos fases limpias y secuenciales, primero la verificación y después la validación. Ese planteamiento no coincide con cómo se comporta un pipeline moderno. Ejecutar las pruebas de verificación vs validación como un único sistema continuo y solapado, en lugar de dos fases aisladas, es el modelo más actual y más útil.

Puntos de verificación en la fase de PR y pre-build
Una pull request es el hogar natural de la verificación porque todavía no se ha lanzado nada y una corrección sigue costando casi cero. Los linters y analizadores estáticos automáticos se ejecutan en cada commit, un revisor humano contrasta el diff con las convenciones del equipo, y cualquier requisito enlazado recibe una comprobación rápida frente a lo que hace el código en realidad. Las puertas de pre-build, como un validador de esquema o un test de contrato contra una especificación de API, detectan el mismo desajuste estático antes de que exista siquiera un artefacto de compilación.
Puntos de validación en las fases de build, staging y producción
Una vez que existe una compilación, toma el relevo la validación. Y sigue funcionando mucho después del punto en el que termina el trabajo de la verificación.
- Las suites automatizadas unitarias y de integración se ejecutan en cada compilación.
- Un entorno de staging da a los ingenieros de QA, y en lanzamientos importantes a usuarios reales, un lugar donde ejecutar pruebas de sistema y de aceptación contra algo que se comporta como producción.
- Los feature flags y los despliegues canary llevan la validación hasta la propia producción, observando cómo responde una porción de tráfico real antes de que una funcionalidad llegue a todo el mundo.
Esta es la versión concreta de lo que el equipo de DORA llama el impuesto de verificación: a medida que las herramientas de IA generan más código más rápido, el esfuerzo de comprobar que esa salida es fiable, segura y coherente con la arquitectura se convierte en un coste real y presupuestado que tiene que aterrizar en algún punto del pipeline anterior, no saltarse.
Cuatro ideas equivocadas que cuestan dinero a los equipos
«Pasar la revisión de código significa que la funcionalidad funciona.» Una revisión de código es un paso de verificación. Confirma que el código cumple el estándar y, como mucho, el ticket, pero no dice nada sobre si un usuario real puede completar el flujo descrito.
«Si QA dio el visto bueno, hemos terminado.» Los equipos de QA ejecutan actividades tanto de verificación como de validación, pero una pasada apresurada con un plazo ajustado puede saltarse en silencio los escenarios de usuario reales en favor de los documentados, dejando exactamente el hueco que describe este artículo.
«Una verificación a fondo elimina la necesidad de validar.» Una especificación seguida a la perfección sigue fracasando si la especificación estaba mal desde el principio. La verificación no puede detectar su propio punto ciego, y por eso la validación existe como una capa separada, no redundante.
«El código generado por IA que pasa sus pruebas está listo para producción.» Pasar pruebas generadas es, en el mejor de los casos, una señal de verificación, porque esas pruebas se generaron a menudo a partir de las mismas suposiciones que el código. La investigación de Stack Overflow de 2026 sobre la confianza de los desarrolladores lo dice sin rodeos: los requisitos de prueba deberían intensificarse cuando el código lo escribió una IA, no relajarse, porque un revisor puede estar menos seguro de cómo gestiona casos límite que nunca se le pidió considerar.
La curva de coste: por qué saltarse cualquiera de las dos capas es una decisión presupuestaria
Un defecto detectado en una revisión de requisitos cuesta una conversación. Detectado durante la codificación, cuesta reescribir una función. Detectado durante las pruebas de sistema, cuesta un lanzamiento retrasado y una carrera contrarreloj entre dos equipos. Detectado en producción, cuesta un incidente, una cola de soporte y a veces un usuario que no vuelve. La verificación se mantiene barata porque opera sobre documentos, mientras que la validación cuesta más porque opera sobre software en funcionamiento, y solo la validación puede detectar un defecto ante el que la verificación es estructuralmente ciega. Saltarse la verificación carga ciclos caros de validación sobre problemas que una revisión de una hora habría detectado gratis, y saltarse la validación lanza un producto conforme a la especificación que nadie pidió. Cualquiera de los dos atajos es una decisión presupuestaria disfrazada de decisión de calendario, y aparece en la factura de todos modos, solo que con otro nombre.
Cómo QAwerk cubre ambos lados
Nuestro modelo de entrega mantiene esta división explícita en lugar de difuminarla en una partida genérica de pruebas. En el lado de la verificación, la revisión de especificaciones y requisitos pasa por el mismo equipo que se encarga de la documentación y la redacción técnica, afinando el documento de origen antes de que se escriba código contra él. Una visión fase por fase de cuándo ocurre cada comprobación ayuda a un equipo a planificarlo en lugar de reaccionar tarde. En el lado de la validación, nuestros ingenieros de QA dedicados ejecutan exploración manual, pruebas funcionales y pruebas completas de escenarios de usuario contra el producto en funcionamiento, el mismo trabajo basado en ejecución que detectó problemas de onboarding, chat y pagos en una app de emparejamiento con IA antes de que escalara a nuevos mercados. Un único contrato que cubre ambas mitades significa que un hueco entre lo que dice la especificación y lo que necesita un usuario real lo detecta uno u otro lado, en vez de perderse entre dos proveedores que nunca comparan notas.
La regla de dos capas para lanzar software que funciona
La verificación y la validación no son metodologías rivales, y elegir una en lugar de la otra no es una opción real. Son dos controles de riesgo, uno barato y basado en documentos, otro caro y basado en comportamiento, y un plan de lanzamiento que solo presupuesta uno carga con un hueco conocido y sin cubrir. La regla que se sostiene en cualquier stack y cualquier tamaño de equipo es sencilla: verifica de forma continua contra la especificación mientras todavía es barato corregir, y valida de forma continua contra el comportamiento real en cuanto haya algo real que probar. Trátalo como un único sistema de dos capas en lugar de una secuencia, y la mayoría de las sorpresas caras de arriba dejan de ocurrir. Si tu equipo quiere un socio que ya ejecute ambas mitades como un solo contrato, así es exactamente como trabajamos.
Contáctanos si prefieres hablar de dónde tiene un hueco tu propio pipeline en lugar de adivinarlo.
Preguntas frecuentes
¿En qué se diferencia la verificación de la validación en pruebas de software?
La verificación comprueba si un producto coincide con su especificación mediante técnicas estáticas como revisiones e inspecciones. La validación comprueba si realmente cubre las necesidades reales del usuario mediante pruebas dinámicas basadas en la ejecución, como las pruebas de sistema y de aceptación.
¿Qué va primero, la verificación o la validación?
Ninguna va estrictamente primero en un pipeline CI/CD moderno. Los puntos de verificación actúan en la fase de pull request y pre-build, los de validación actúan en build, staging y producción, y ambos funcionan de forma continua en paralelo.
¿Las pruebas unitarias son verificación o validación?
Las pruebas unitarias son validación. Ejecutan código real contra entradas reales para confirmar un comportamiento correcto, el rasgo que define a una técnica dinámica basada en la ejecución.
¿Quién realiza la verificación y quién la validación?
La verificación la lideran normalmente desarrolladores, tech leads, redactores técnicos y revisores de QA que examinan documentos y código. La validación la lideran normalmente ingenieros de QA y testers, a menudo junto a usuarios finales reales o representativos.
¿Las pruebas de aceptación de usuario son verificación o validación?
Las pruebas de aceptación de usuario son validación. Usuarios reales o representativos ejecutan tareas reales contra el producto en funcionamiento para confirmar que cubre sus necesidades, en lugar de contrastarlo con una especificación.
¿Qué significa V&V en pruebas de software?
V&V es la abreviatura estándar de verificación y validación. Juntas, ambas forman el par de comprobaciones que confirma que un producto se construyó correctamente según su especificación y se construyó para cubrir las necesidades a las que iba dirigido.
Descubre cómo una app de emparejamiento con IA estabilizó el onboarding, los flujos de chat y los pagos antes de escalar a todo el país